概要
企業の IT 環境では、Active Directory(AD)を使ったユーザー管理やリソースへのアクセス制御が広く採用されています。オンプレミスで運用してきた AD をクラウドに移行する場合や、クラウド上で新たに AD 環境を構築する場合、サーバーの構築・パッチ適用・バックアップなどの運用負荷が課題になります。
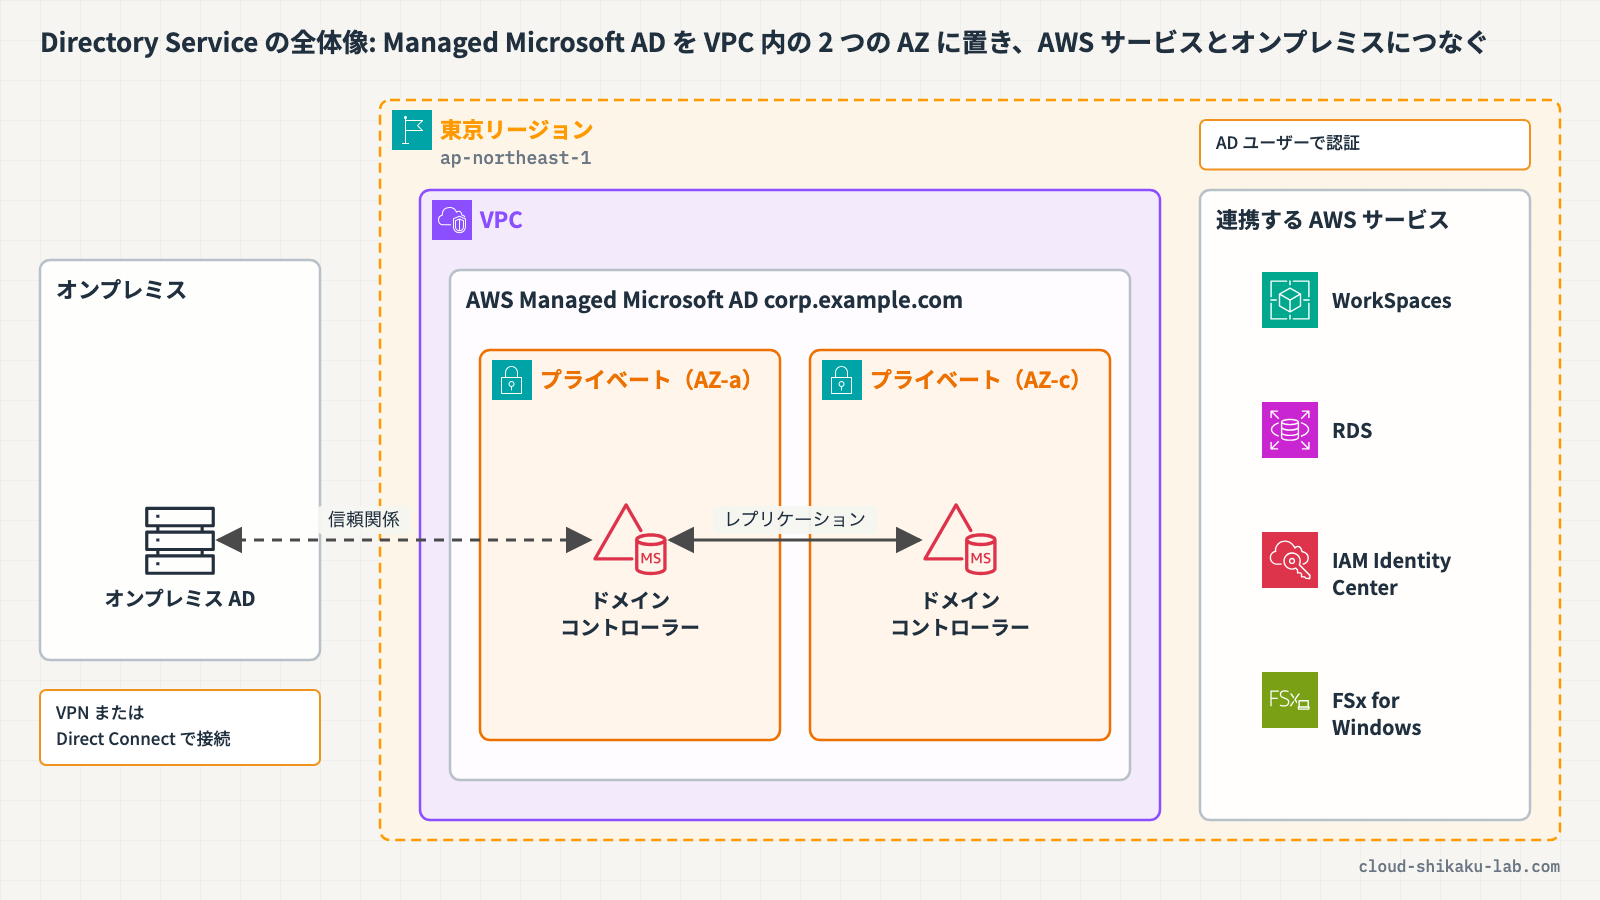
AWS Directory Service は、AWS クラウド上でマネージドなディレクトリサービスを提供します。中でも AWS Managed Microsoft AD は、実際の Microsoft Active Directory をフルマネージドで利用でき、ドメインコントローラーの構築・運用を AWS に委任できます。Amazon RDS、Amazon WorkSpaces、AWS IAM Identity Center などの AWS サービスとの統合も可能です。
本記事では、AWS Directory Service の基本概念を理解し、AWS Managed Microsoft AD の作成とコンソールでの確認を体験します。
 クラウドおさる
今回は、Active Directory を AWS におまかせできる Directory Service でござる。Managed Microsoft AD を実際に作って、ドメインコントローラーがどこに立つのかを確かめていくでござる。
この記事のメリット
- AWS Directory Service で提供されるディレクトリタイプの違いを理解できる
- AWS Managed Microsoft AD の構築手順を把握できる
- AD と AWS サービスの統合パターンを理解できる
- オンプレミス AD との連携方法(信頼関係・AD Connector)を把握できる
- マネージド AD を利用するメリットと考慮事項を理解できる
執筆者とキャラクター紹介
執筆者:土肥(とひ)
株式会社ジェニュインの代表であり元エンジニア。これまでオンプレミスと AWS 環境のインフラ業務を担当。AWS 認定資格の学習で得た知識を、ハンズオンとともに解説するのが得意。直近では新人の教育も行っており、これから技術を学ぶ方が納得できる解説を心がけています。基礎編・Cloud Practitioner の記事では、解説役としても登場します。

クラウドおさる
クラウドおさるはじめましてでござる。弊猿はクラウドおさる。IT インフラが異常に発達した猿山から、雲に乗って地上の AWS を学びに降りてきたのでござる。
 クラウドおさる
基礎編や Cloud Practitioner の記事では、とひさんに素朴な疑問をぶつける役でござるな。Security - Specialty などの記事では、要所でワンポイントや注意点をひとこと添えるでござる。
 クラウドおさる
猿山にもデータセンターや監視当番があって、地上で起きることはだいたい猿山にも同じ仕組みがあるのでござる。例え話がつい猿山に寄るのは、弊猿の癖でござる。
技術解説
クラウドおさるとひさん、今回は AWS Directory Service を教えてほしいでござる! そもそもディレクトリサービスとは何でござるか?
 土肥
ディレクトリサービスっていうのは、ユーザーやグループ、コンピューターなんかのオブジェクトを一元管理して、認証やアクセス制御を行う仕組みのことだよ。AWS Directory Service は、それを AWS クラウド上で利用するための複数のオプションを提供するサービスなんだ。
クラウドおさるなるほど! 猿山でいえば、どの猿がどの群れに属していて、どの倉庫の鍵を持てるのかを、長老会が一冊の名簿にまとめて管理しているようなものでござるな。具体的には、どんな場面で使うのでござるか?
土肥主なユースケースはこんな感じだね。
- クラウド上での Active Directory 環境の構築
- オンプレミス AD と AWS 環境の連携
- Amazon WorkSpaces などの AWS サービスへの AD 認証の適用
- AWS マネジメントコンソールへの AD ユーザーでのサインイン
クラウドおさるディレクトリのタイプは、いくつかあるのでござるか?
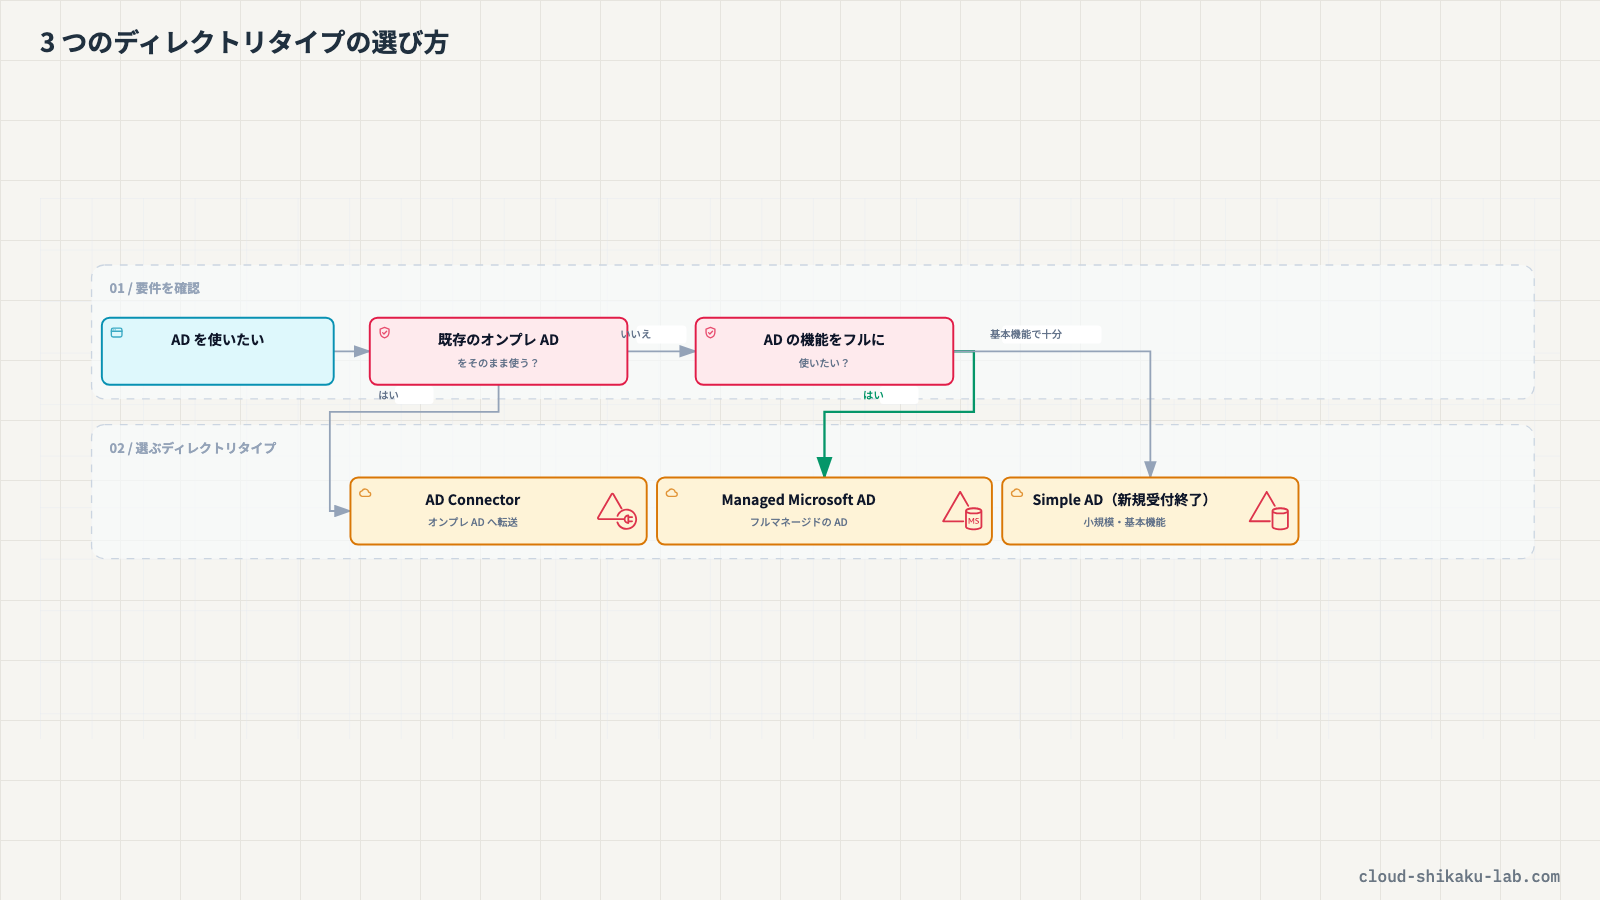
土肥うん、AWS Directory Service では 3 つのディレクトリタイプを提供しているよ。
| ディレクトリタイプ | 概要 | ユースケース |
|---|---|---|
| AWS Managed Microsoft AD | フルマネージドの Microsoft AD(Standard / Enterprise のほか、既存のセルフマネージド AD を AWS に広げる Hybrid Edition もある) | AD 機能がフルに必要な環境、AWS サービスとの統合 |
| AD Connector | オンプレミス AD へのプロキシ | 既存のオンプレミス AD をそのまま利用したい場合 |
| Simple AD | Samba ベースの軽量ディレクトリ | 小規模で基本的な AD 機能のみ必要な場合(新規の利用受付は終了) |
 クラウドおさる
3 つもあるのでござるな! フル機能が要るなら Managed Microsoft AD、既存の AD をそのまま使いたいなら AD Connector、軽量でよいなら Simple AD、という使い分けでござるか。
土肥そのとおり。ただし Simple AD は、いまは新しく使い始めることができないんだ。コンソールで選べるのも Managed Microsoft AD と AD Connector の 2 つだけだよ。今回のメインテーマである AWS Managed Microsoft AD の特徴をもう少し詳しく見ていこうか。
クラウドおさるぜひ、お願いするでござる!
土肥AWS Managed Microsoft AD には、こういった特徴があるんだ。
- フルマネージド: ドメインコントローラーの構築、パッチ適用、バックアップ、レプリケーションを AWS が自動管理
- 高可用性: 複数の AZ にドメインコントローラーを自動配置
- 信頼関係: オンプレミスの AD と信頼関係を構築し、シングルサインオンを実現可能
- グループポリシー: 標準の Active Directory グループポリシーを使用可能
- スキーマ拡張: AD スキーマの拡張が可能
- LDAPS: LDAP over SSL/TLS をサポート
クラウドおさるフルマネージドで、複数 AZ への配置までやってくれるのでござるな! ドメインコントローラーのパッチ当番を自分で回さなくてよいのは、大きいでござる。
土肥そうだね。あとエディションも 2 つあるから、比較しておこう。
| 項目 | Standard Edition | Enterprise Edition |
|---|---|---|
| 規模の目安 | 従業員 5,000 名まで(ディレクトリオブジェクト約 30,000) | ディレクトリオブジェクト約 500,000 |
| ドメインコントローラー | 2 台(デフォルト) | 2 台(デフォルト) |
| ドメインコントローラーの最大数 | ディレクトリあたり 20 台(既定のクォータ) | ディレクトリあたり 20 台(既定のクォータ) |
| マルチリージョンレプリケーション | 非対応 | 対応 |
| 信頼関係 | サポート | サポート |
| スキーマ拡張 | サポート | サポート |
| 料金 | 低い | 高い |
 クラウドおさる
規模の目安が、ずいぶん違うでござるな。機能はどちらも同じなのでござるか?
土肥基本的な機能は同じだけど、ディレクトリを複数のリージョンにレプリケートするマルチリージョンレプリケーションは Enterprise Edition だけの機能なんだ。あとは主にスケールの違いだね。小規模から中規模の環境では Standard Edition で十分対応できるよ。
クラウドおさるAWS のほかのサービスとも、連携できるのでござるか?
土肥もちろん。AWS Managed Microsoft AD は色々な AWS サービスと統合できるよ。
- Amazon RDS: SQL Server や Oracle の Windows 認証
- Amazon WorkSpaces: 仮想デスクトップへの AD ユーザー認証
- AWS IAM Identity Center: AD ユーザーによる AWS マネジメントコンソールへのサインイン
- Amazon EC2: Windows インスタンスのドメイン参加
- Amazon FSx for Windows File Server: AD 統合のファイルサーバー
クラウドおさるこんなに多くのサービスと連携できるのでござるか! IAM Identity Center と統合すれば AD ユーザーでコンソールにサインインできる、というのは便利でござるな。
土肥そうだね。それから、オンプレミスの AD と連携する方法も押さえておこう。方法は 2 つあるんだ。
| 連携方法 | 概要 | 前提条件 |
|---|---|---|
| 信頼関係(Trust) | Managed Microsoft AD とオンプレミス AD 間で信頼関係を構築 | VPN または Direct Connect での接続 |
| AD Connector | オンプレミス AD へのリクエストをプロキシ転送 | VPN または Direct Connect での接続 |
 クラウドおさる
どちらも VPN か Direct Connect が要るのでござるな。この 2 つの方法は、どう違うのでござる?
土肥信頼関係を使う場合は、ユーザーはどちらの AD のアカウントでもリソースにアクセスできるようになるんだ。一方、AD Connector は新しいディレクトリを作成せず、既存のオンプレミス AD に認証リクエストを転送する仕組みだよ。既存の AD をそのまま活用したい場合に向いているね。
クラウドおさるなるほど。信頼関係は、隣の猿山と「お互いの名簿に載っている猿は通してよい」と取り決めるもの。AD Connector は、自分では名簿を持たずに、来た猿のことを毎回もとの山の名簿係に問い合わせる窓口、というわけでござるな。よくわかったでござる!
実践

前提条件
- リージョン:
ap-northeast-1(東京) - IAM ユーザーまたはロールに Directory Service、EC2 の操作権限があること
- 以下のリソースが作成済みであること
| リソース種別 | リソース名 | 用途 |
|---|---|---|
| VPC | ds-lab-vpc | ディレクトリを作成する VPC |
| サブネット | ap-northeast-1a と ap-northeast-1c のプライベートサブネット | ドメインコントローラーを 1 台ずつ配置する |
作成するリソース一覧
| リソース種別 | リソース名 | 用途 |
|---|---|---|
| AWS Managed Microsoft AD | corp.example.com | マネージドドメインコントローラー |
ステップ1: Directory Service コンソールへの移動
- AWS マネジメントコンソールにログインし、リージョンが
ap-northeast-1(東京)であることを確認します - 上部の検索バーに
Directory Serviceと入力し、表示された「Directory Service」を選択します
ステップ2: ディレクトリの作成
- 「ディレクトリのセットアップ」をクリックします
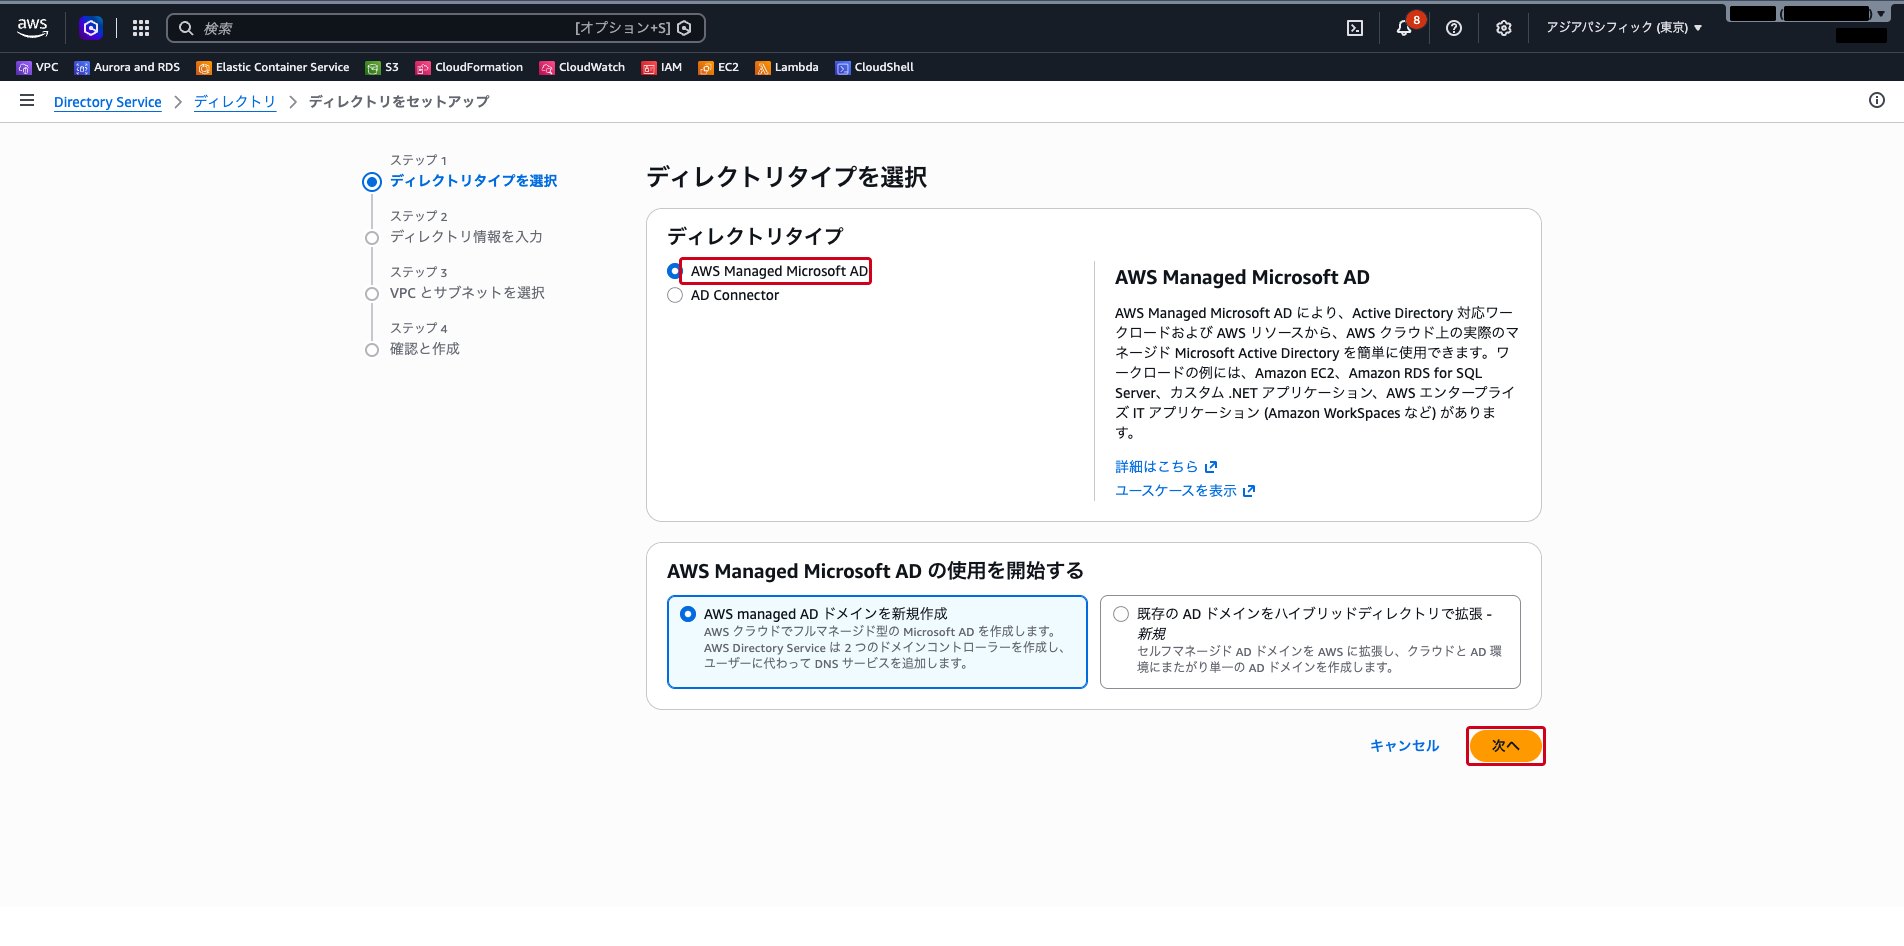
- 「ディレクトリタイプの選択」で「AWS Managed Microsoft AD」を選択します。選択肢は「AWS Managed Microsoft AD」と「AD Connector」の 2 つです
- 下の欄は、デフォルトの「AWS managed AD ドメインを新規作成」のまま「次へ」をクリックします
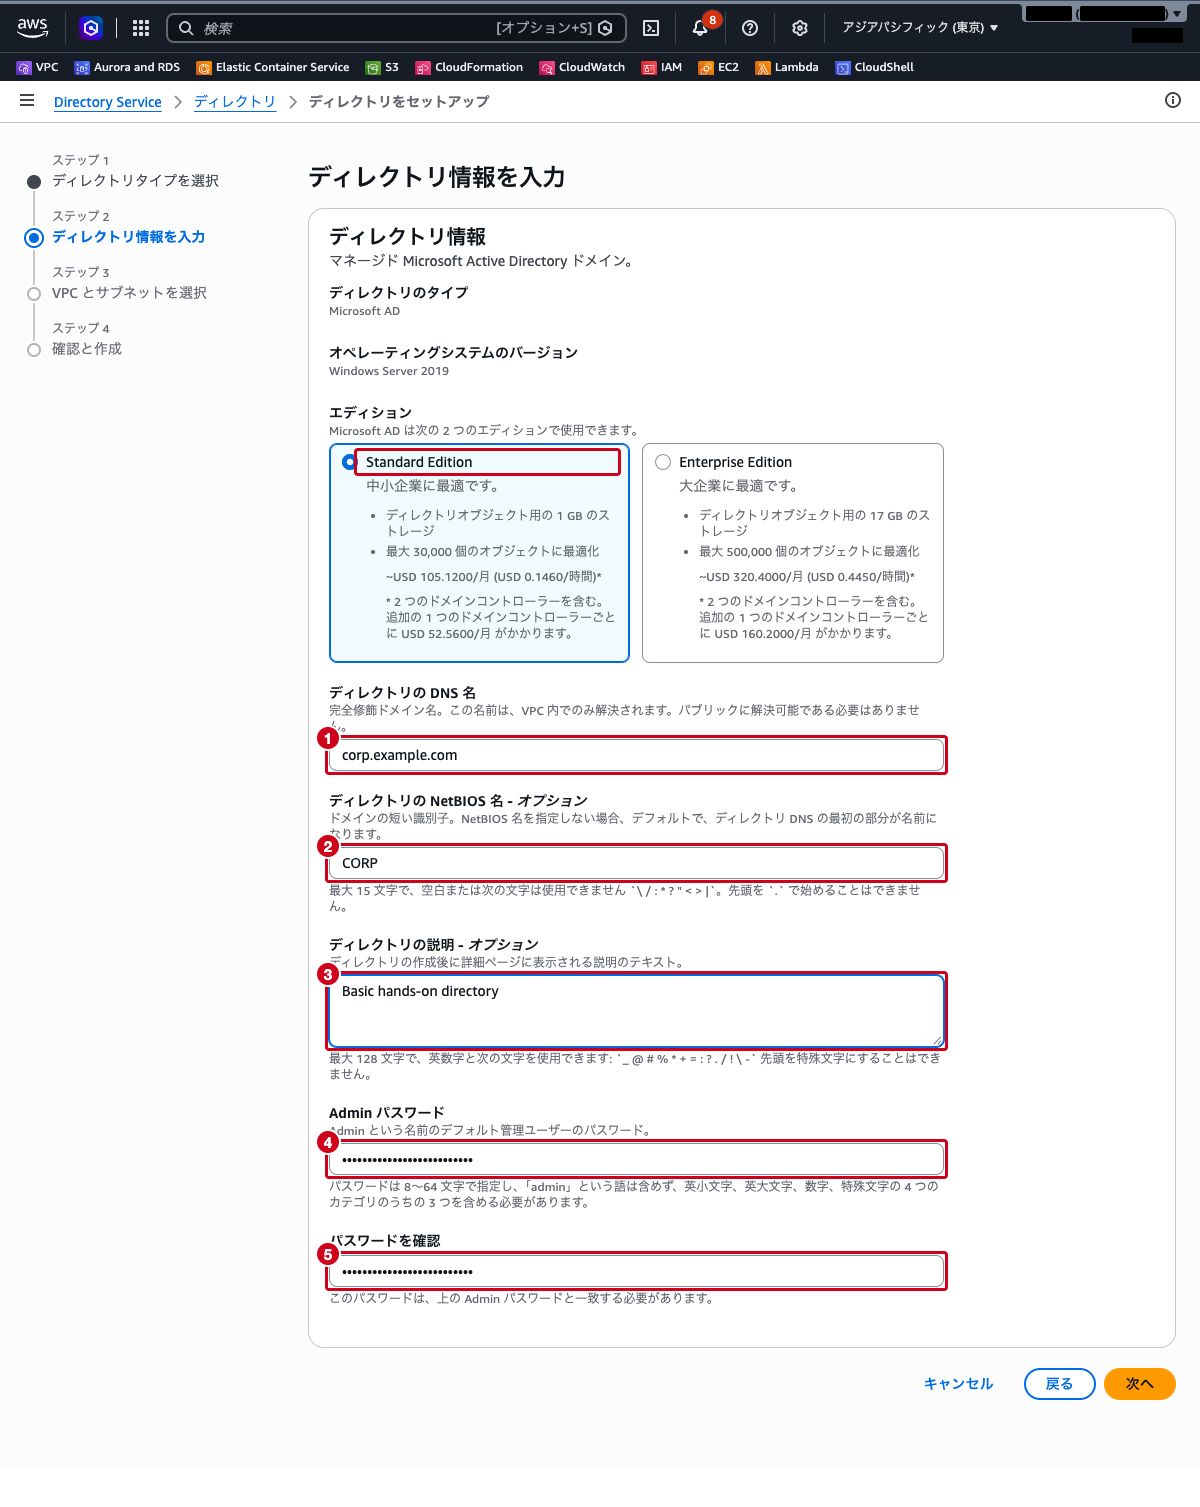
- 「ディレクトリ情報の入力」で以下を設定します
- エディション: 「Standard Edition」を選択します(各エディションのタイルに、料金の目安と対応するオブジェクト数が表示されます)
- ディレクトリの DNS 名:
corp.example.com(実際の環境に合わせて変更) - ディレクトリの NetBIOS 名(オプション):
CORP(自動では入らないので入力します) - ディレクトリの説明(オプション): 任意(例:
Basic hands-on directory) - Admin パスワード と パスワードを確認: パスワードポリシーを満たすパスワードを入力します
- Admin ユーザーはディレクトリの管理者アカウントです。このパスワードは安全に保管してください
- 「次へ」をクリックします
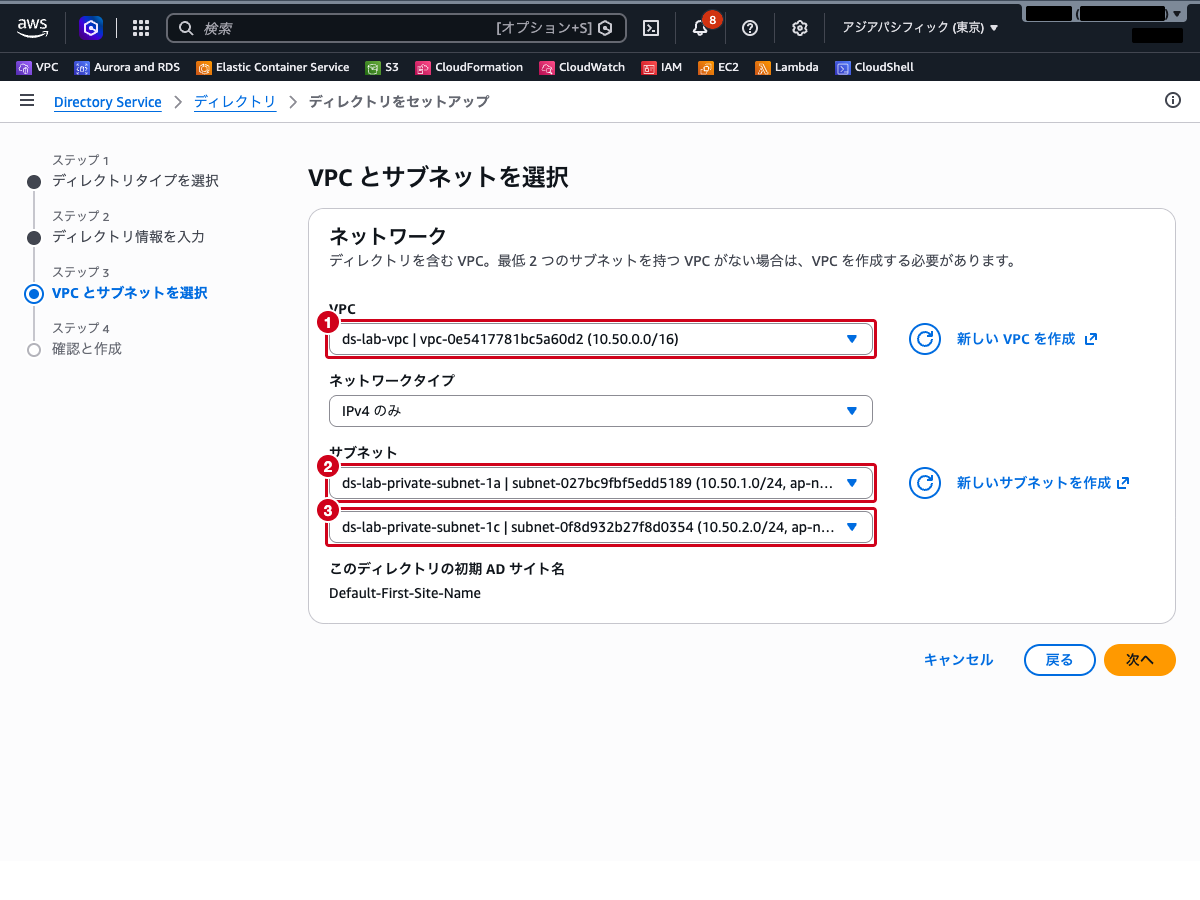
- 「VPC とサブネットの選択」で以下を設定します
- VPC: ディレクトリを作成する VPC を選択します
- サブネット: 1 つ目と 2 つ目の欄で、それぞれ
ap-northeast-1aとap-northeast-1cのプライベートサブネットを選択します - ドメインコントローラーが各サブネットに 1 台ずつ配置されます
- 「次へ」をクリックします
- 確認画面で設定内容(料金の目安も表示されます)を確認し、「ディレクトリの作成」をクリックします
- ディレクトリ一覧に戻り、「20~45 分かかります」と表示されます。今回は 30 分ほどかかりました
ステップ3: ディレクトリのステータス確認
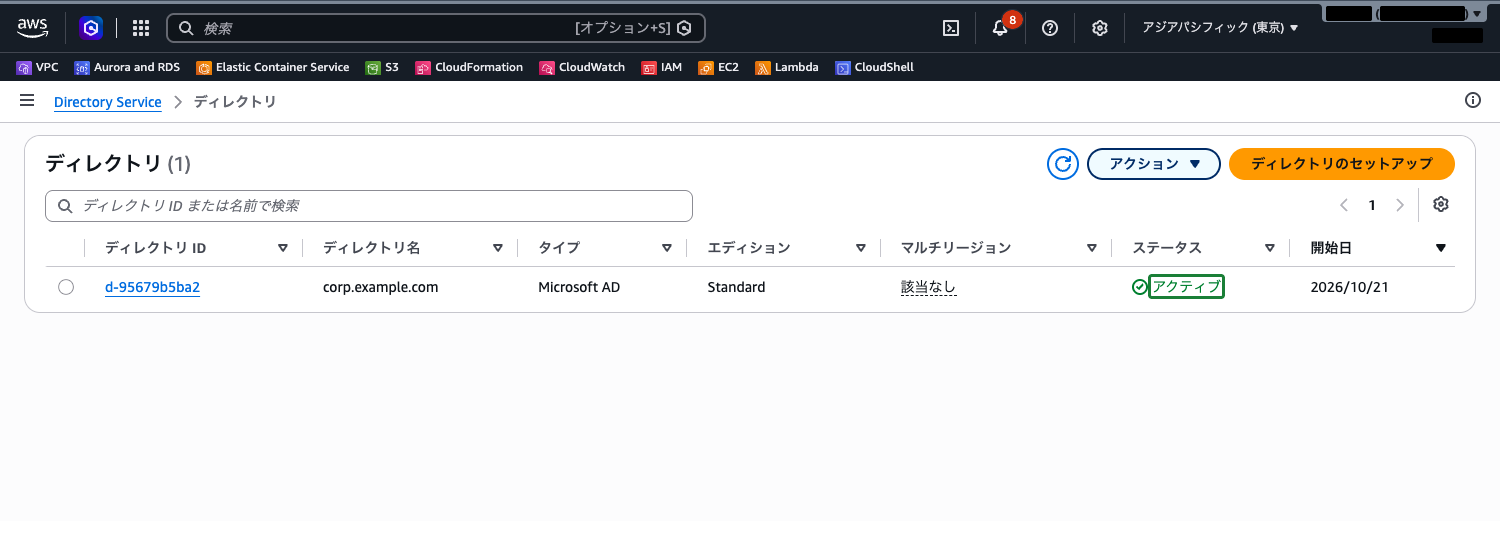
- ディレクトリ一覧画面でステータスを確認します
- 作成中: ドメインコントローラーを準備している状態
- アクティブ: 作成完了、利用可能
- ステータスが「アクティブ」に変わるまで待ちます
 クラウドおさる
アクティブになるまで、しばらく待つのでござる。そのあいだに、2 つの AZ へのドメインコントローラーの配置を AWS が代わりに進めてくれているのでござるな。
ステップ4: ディレクトリの詳細確認
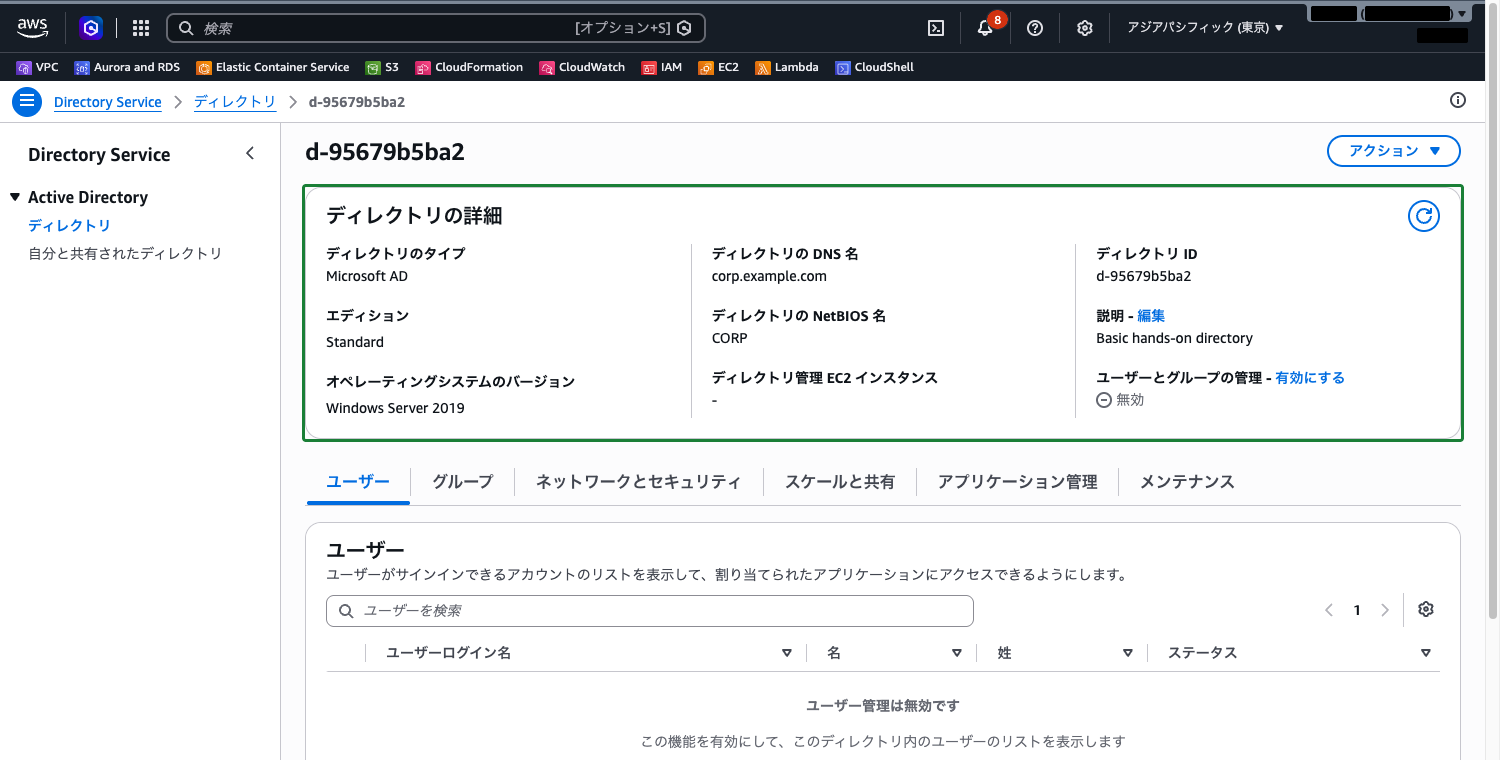
- ディレクトリ ID をクリックして詳細画面を開きます
- 「ディレクトリの詳細」で以下の情報を確認できます
- ディレクトリタイプ・エディション: Microsoft AD、Standard
- オペレーティングシステムのバージョン: Windows Server 2019
- ディレクトリの DNS 名・NetBIOS 名:
corp.example.com、CORP - ディレクトリ ID: ディレクトリの一意の識別子
- 詳細画面の下には、ユーザー、グループ、ネットワークとセキュリティ、スケールと共有、アプリケーション管理、メンテナンスのタブがあります
ステップ5: ネットワークとセキュリティの確認
- ディレクトリ詳細画面の「ネットワークとセキュリティ」タブを選択します
- 「ネットワーキングの詳細」で以下を確認できます
- ステータス: アクティブ
- DNS アドレス: ドメインコントローラーの DNS サーバーアドレス(2 つ表示されます)
- VPC / サブネット: ドメインコントローラーが配置された VPC とサブネット
- セキュリティグループ: ディレクトリに自動作成されたセキュリティグループ
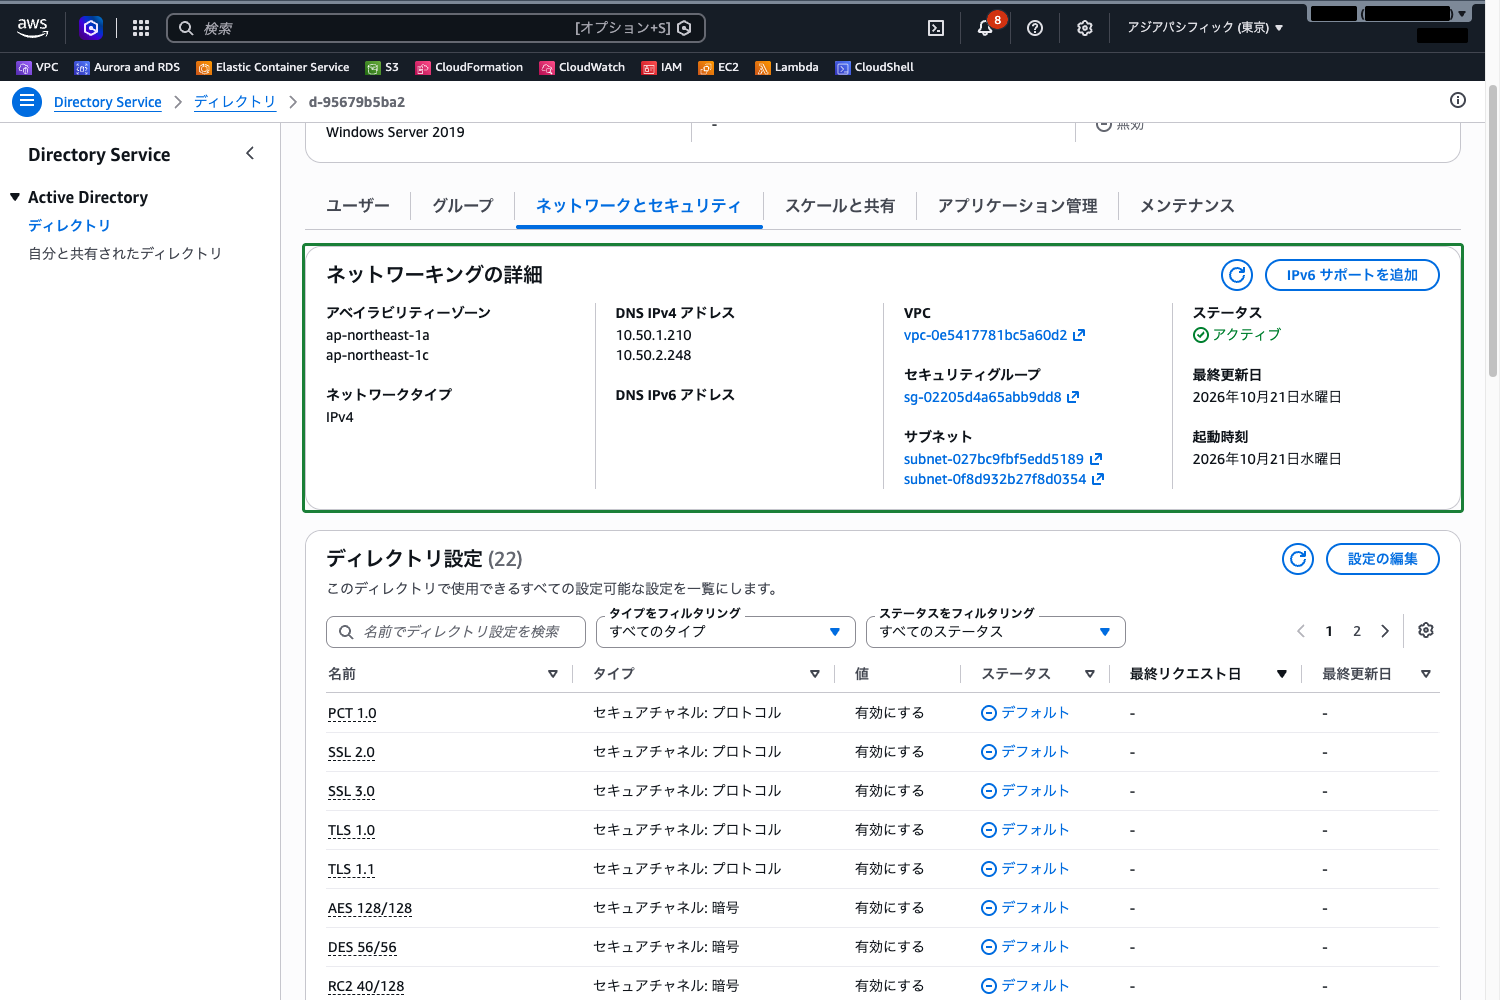
- 同じタブの下のほうには、信頼関係、クライアント側の LDAPS(今は「無効」)、多要素認証(RADIUS)などの設定もまとまっています
ステップ6: AWS サービスとの統合状況の確認
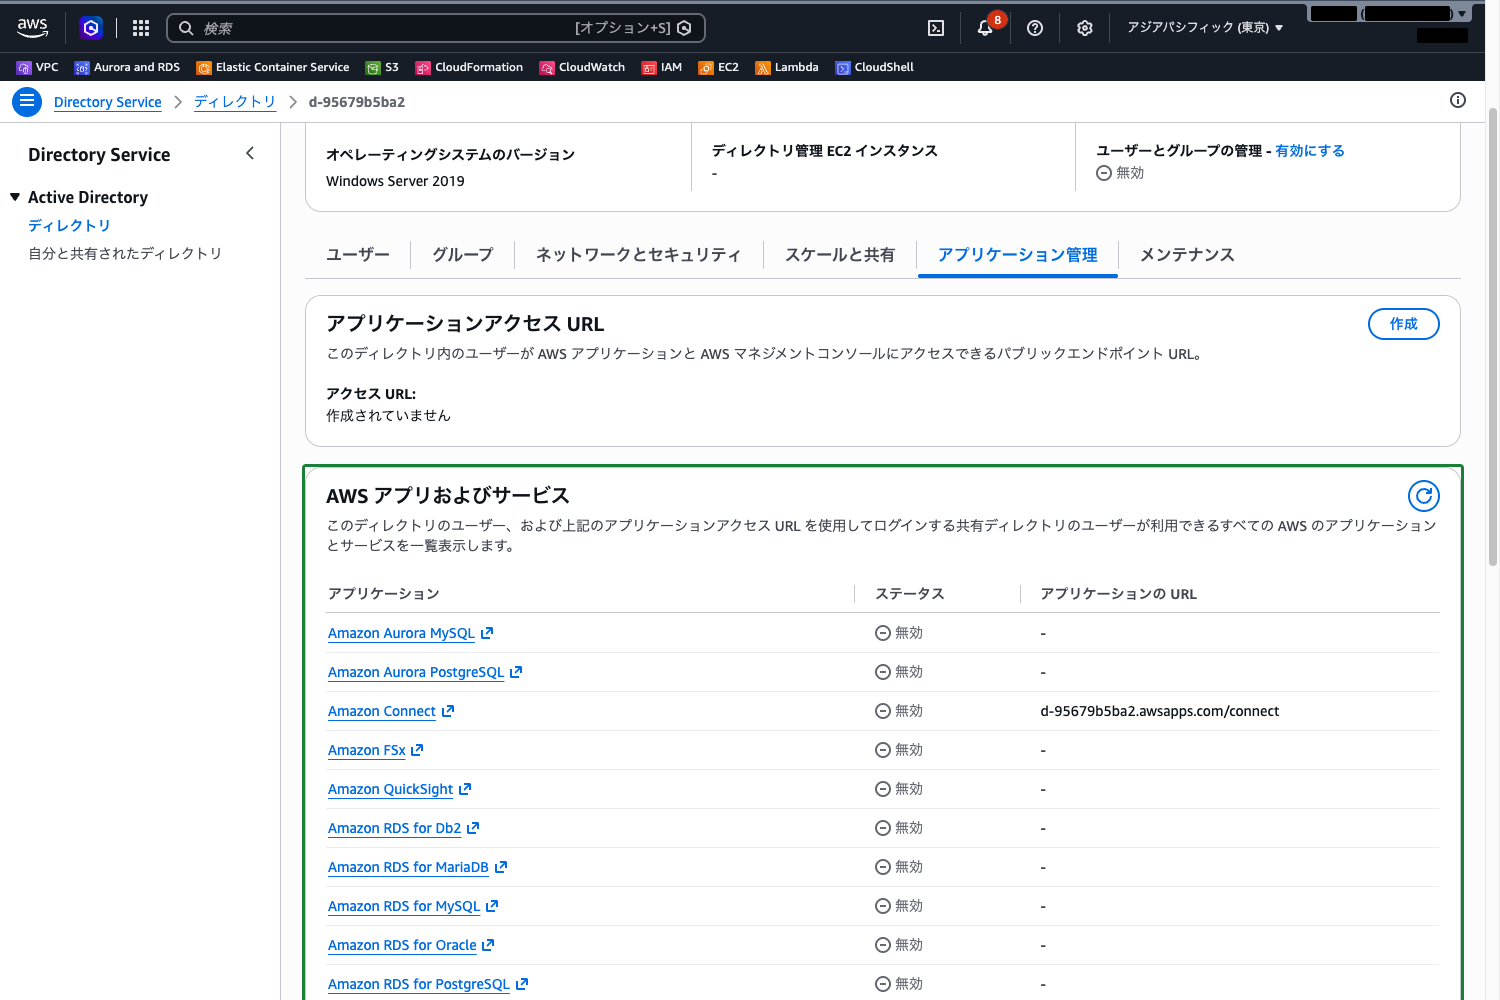
- ディレクトリ詳細画面の「アプリケーション管理」タブを選択します
- 「AWS アプリおよびサービス」に、このディレクトリと統合できる AWS サービスの一覧が表示されます(今はすべて「無効」です)
- Amazon RDS(SQL Server・Oracle・Aurora など)
- Amazon WorkSpaces
- Amazon FSx
- IAM Identity Center
- AWS マネジメントコンソール
- など
- 各サービスの統合を有効にすることで、AD ユーザーでそれらのサービスにアクセスできるようになります
ステップ7: EC2 インスタンスのドメイン参加(概念の確認)
作成した Managed Microsoft AD に EC2 インスタンスをドメイン参加させることで、AD ユーザーでのログインや、グループポリシーの適用が可能になります。ここでは手順の概要を確認します。
ドメイン参加に必要な準備は以下のとおりです。
- EC2 インスタンスの DNS 設定をディレクトリの DNS アドレスに変更する(VPC の DHCP オプションセットで設定)
- EC2 インスタンスがドメインコントローラーのサブネットと通信できること
- SSM(Systems Manager)のシームレスドメイン参加機能を使用する場合は、IAM ロールに
AmazonSSMManagedInstanceCoreとAmazonSSMDirectoryServiceAccessポリシーをアタッチする
EC2 起動時に「ディレクトリ」セクションでドメインを指定することで、起動と同時にドメイン参加を自動化することも可能です。
クラウドおさるドメイン参加の準備で見落としやすいのが DNS の設定でござる。EC2 がディレクトリの DNS アドレスを向いていないと、ドメインそのものが見つからぬので要注意でござるぞ。
まとめ
- AWS Directory Service は、AWS クラウド上でマネージドなディレクトリサービスを提供するサービスである
- AWS Managed Microsoft AD、AD Connector、Simple AD の 3 つのディレクトリタイプがあり、要件に応じて選択する(Simple AD は新規の利用受付を終了している)
- AWS Managed Microsoft AD は複数の AZ にドメインコントローラーを自動配置し、高可用性を実現する
- Amazon RDS、WorkSpaces、IAM Identity Center など多くの AWS サービスと統合できる
- オンプレミス AD との連携は、信頼関係の構築または AD Connector による中継で実現できる
- EC2 インスタンスのドメイン参加により、AD ユーザーでのログインやグループポリシーの適用が可能になる
- Standard Edition と Enterprise Edition があり、小〜中規模の環境では Standard Edition で対応できる。マルチリージョンレプリケーションは Enterprise Edition だけ
参照先
- AWS Directory Service とは
- AWS Managed Microsoft AD
- AWS Managed Microsoft AD の作成
- EC2 インスタンスを AWS Managed Microsoft AD ドメインに参加させる
- AD Connector
- AWS Managed Microsoft AD クォータ
- AWS Managed Microsoft AD のマルチリージョンレプリケーションを設定する