概要
AWS 環境では、Amazon GuardDuty、Amazon Inspector、AWS Config など複数のセキュリティサービスが個別に検出結果を生成します。サービスごとにコンソールを開いて確認する運用では、重要なアラートを見落とすリスクがあり、セキュリティ体制の全体像を把握することが困難です。
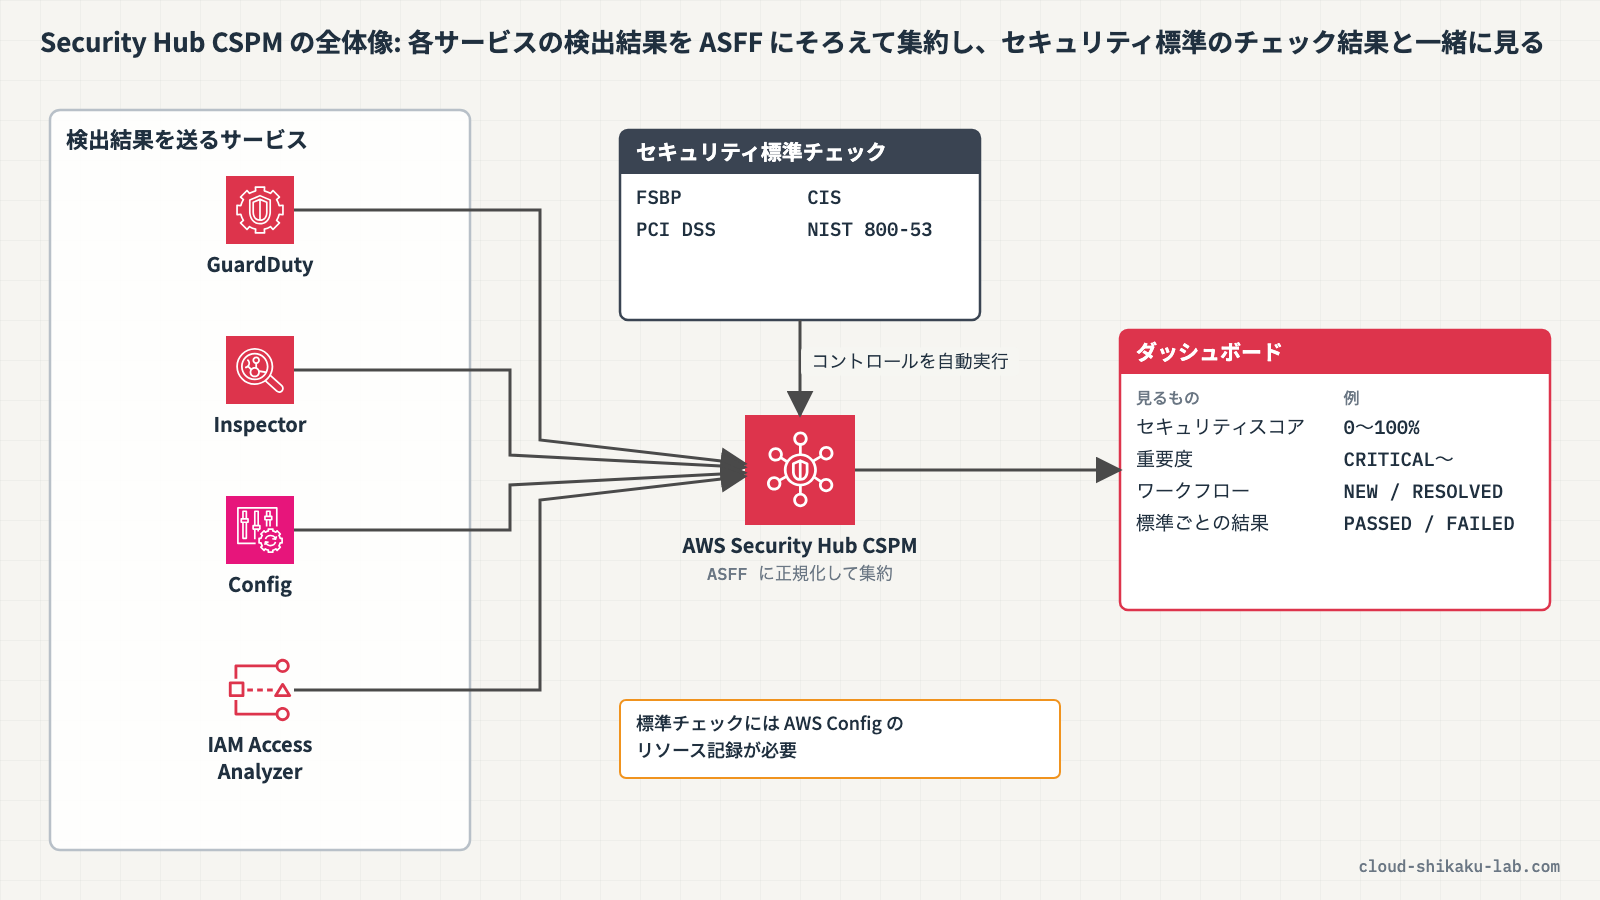
AWS Security Hub CSPM(旧 AWS Security Hub)は、AWS アカウント内のセキュリティ検出結果を一元的に集約・管理するサービスです。各セキュリティサービスからの検出結果を AWS Security Finding Format(ASFF)という標準形式に正規化し、単一のダッシュボードで確認できるようにします。さらに、CIS AWS Foundations Benchmark や AWS Foundational Security Best Practices(FSBP)などのセキュリティ標準に基づいた自動チェックも実行します。
なお、現在は「AWS Security Hub」という名前の新しいサービスが別にあり、GuardDuty・Inspector・Macie などのセキュリティシグナルを自動で関連付けて、優先して対応すべきリスクを示します。本記事で扱うのは、名前に「CSPM」が付く Security Hub CSPM のほうです。
本記事では、Security Hub CSPM の有効化からセキュリティ標準によるチェック結果の確認、検出結果の管理方法までを体験します。
 クラウドおさる
見張り台ごとに別々の帳面をつけていたら、長老会は一日中帳面めくりで終わってしまうでござる。この記事では、検出結果を Security Hub CSPM の 1 冊にまとめて、スコアとステータスで管理するところまで確かめるでござる。
この記事のメリット
- Security Hub CSPM を有効化し、セキュリティ検出結果を一元管理する方法を習得できる
- セキュリティ標準(FSBP、CIS)による自動チェックの仕組みを理解できる
- 検出結果の重要度による分類とフィルタリング方法を把握できる
- 検出結果のワークフローステータスを操作し、対応状況を管理する方法を体験できる
- セキュリティスコアを使って環境全体のセキュリティ状態を評価する考え方を理解できる
執筆者とキャラクター紹介
執筆者:土肥(とひ)
株式会社ジェニュインの代表であり元エンジニア。これまでオンプレミスと AWS 環境のインフラ業務を担当。AWS 認定資格の学習で得た知識を、ハンズオンとともに解説するのが得意。直近では新人の教育も行っており、これから技術を学ぶ方が納得できる解説を心がけています。基礎編・Cloud Practitioner の記事では、解説役としても登場します。

クラウドおさる
 クラウドおさる
はじめましてでござる。弊猿はクラウドおさる。IT インフラが異常に発達した猿山から、雲に乗って地上の AWS を学びに降りてきたのでござる。
クラウドおさる基礎編や Cloud Practitioner の記事では、とひさんに素朴な疑問をぶつける役でござるな。Security - Specialty などの記事では、要所でワンポイントや注意点をひとこと添えるでござる。
 クラウドおさる
猿山にもデータセンターや監視当番があって、地上で起きることはだいたい猿山にも同じ仕組みがあるのでござる。例え話がつい猿山に寄るのは、弊猿の癖でござる。
技術解説
クラウドおさるとひさん、AWS Security Hub CSPM とはどんなサービスでござるか? 後ろに付いている CSPM も気になるでござる。
 土肥
Security Hub CSPM は、AWS 環境のセキュリティ状態を包括的に可視化するサービスだよ。CSPM は Cloud Security Posture Management の略なんだ。以前は「AWS Security Hub」という名前だったんだけど、今は同じ「Security Hub」の名前で新しいサービスが別にあるから、CSPM が付いているかどうかで見分けてね。Security Hub CSPM には、主に 2 つの機能があるんだ。
- 検出結果の集約: GuardDuty、Inspector、Config、IAM Access Analyzer などの検出結果を一元的に収集し、ASFF 形式に正規化して表示する
- セキュリティ標準チェック: 業界標準やベストプラクティスに基づくコントロール(チェック項目)を自動的に実行し、準拠状況を評価する
クラウドおさるいろいろなサービスの検出結果を、一か所で見られるのでござるな!猿山でいえば、門番・倉庫番・夜回りの報告を、長老会の机に一枚の様式でそろえて集めるようなものでござる。
クラウドおさるセキュリティ標準というのは、具体的にどんなものがあるのでござる?
土肥Security Hub CSPM で有効化できる主なセキュリティ標準は、こんな感じだよ。
| セキュリティ標準 | 説明 |
|---|---|
| AWS Foundational Security Best Practices(FSBP) | AWS が定義するセキュリティのベストプラクティス集。最も推奨される標準 |
| CIS AWS Foundations Benchmark v1.2.0 / v1.4.0 / v3.0.0 / v5.0.0 | Center for Internet Security が定義する AWS セキュリティ設定のベンチマーク |
| PCI DSS v3.2.1 / v4.0.1 | クレジットカード業界のデータセキュリティ基準。最新に合わせるなら v4.0.1 が推奨 |
| NIST SP 800-53 Rev. 5 | 米国国立標準技術研究所のセキュリティ管理策フレームワーク |
土肥ほかにも、NIST SP 800-171 Rev. 2 や、リソースにタグが付いているかを確かめる「AWS リソースのタグ付け」などの標準があるよ。
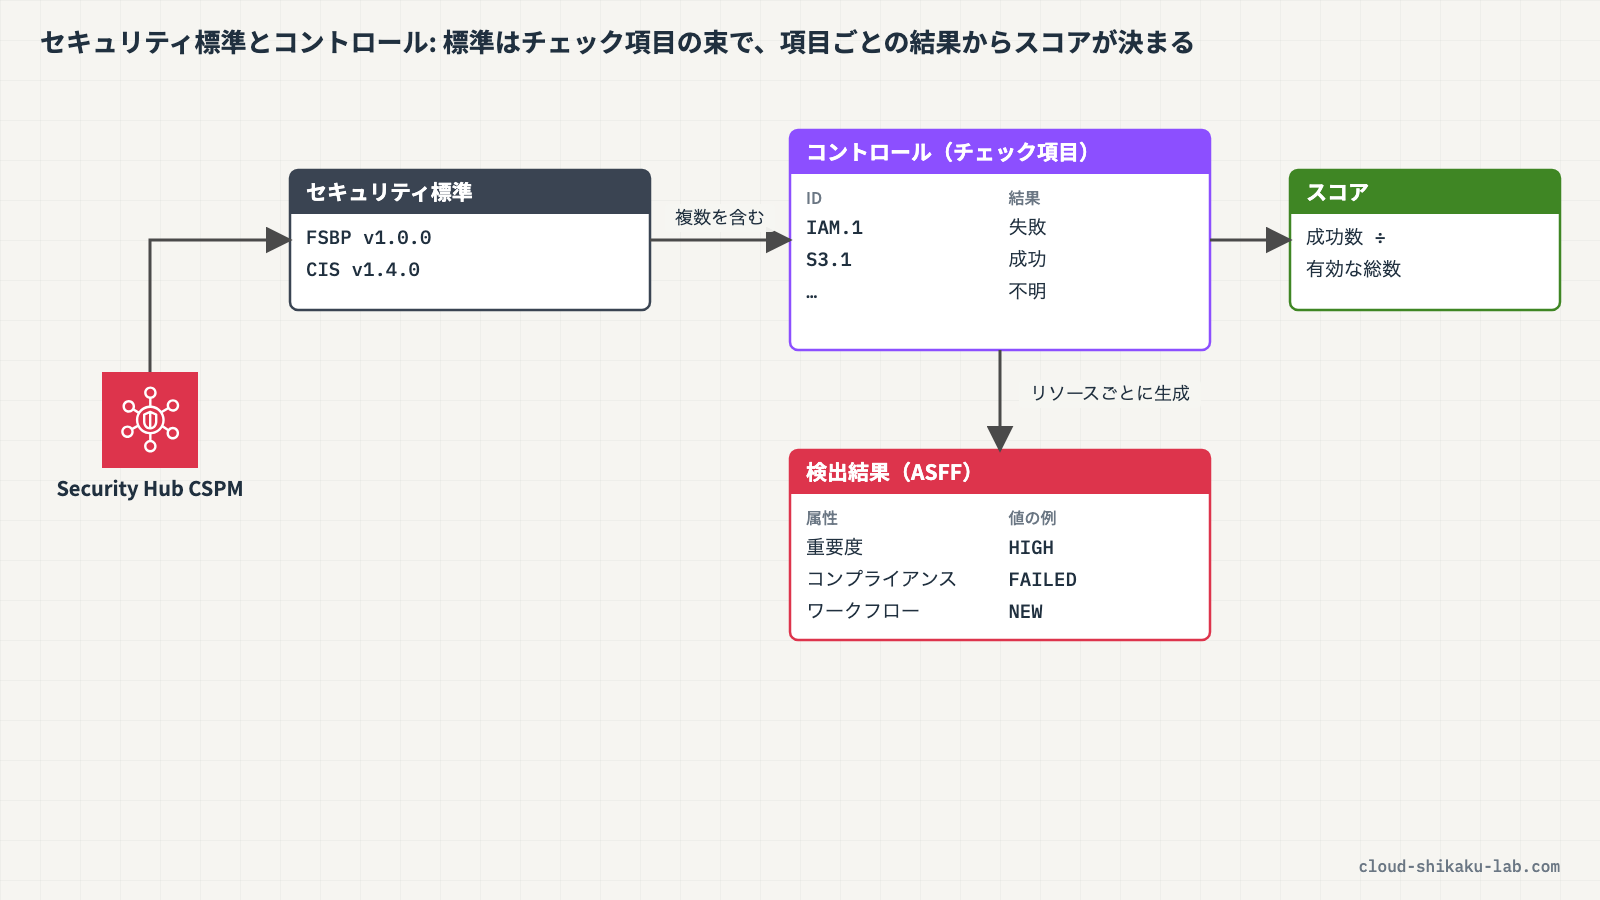
土肥各セキュリティ標準には複数のコントロール(チェック項目)が含まれていて、各コントロールの評価結果は「成功」「失敗」「不明」などのステータスで表示されるよ。
 クラウドおさる
検出結果には、どんな情報が含まれるのでござるか?
土肥Security Hub CSPM の検出結果は ASFF 形式で管理されていて、以下の属性を持っているんだ。
| 属性 | 説明 |
|---|---|
| 重要度(Severity) | CRITICAL、HIGH、MEDIUM、LOW、INFORMATIONAL の 5 段階 |
| ワークフローステータス | NEW(新規)、NOTIFIED(通知済み)、SUPPRESSED(抑制)、RESOLVED(解決済み) |
| コンプライアンスステータス | PASSED(合格)、FAILED(不合格)、WARNING、NOT_AVAILABLE |
| レコードの状態 | ACTIVE(有効)、ARCHIVED(アーカイブ済み) |
 クラウドおさる
ステータスがたくさんあって、目が回りそうでござる…。ワークフローステータスは、どう使うのでござる?
土肥ワークフローステータスを活用することで、検出結果に対する対応状況をチームで共有・管理できるんだ。例えば、新しい検出結果は NEW、対応が終わったら RESOLVED に変えるっていう運用だね。
クラウドおさるなるほど、誰がどこまで対応したかを、チームで追いかけられるのでござるな。
クラウドおさるセキュリティスコアというものもあるのでござるか?
土肥そうだよ。Security Hub CSPM は、有効化されたセキュリティ標準ごとにセキュリティスコア(0〜100%)を算出するんだ。スコアは「成功したコントロールの数 / 有効なコントロールの総数」を基に計算されるから、セキュリティ状態の改善度合いを定量的に把握できるよ。
クラウドおさる数字で見えると、直す励みにもなるでござるな!
実践

前提条件
- リージョン:
ap-northeast-1(東京) - IAM ユーザーまたはロールに Security Hub、Config の操作権限があること
- AWS Config が有効化されていること(Security Hub CSPM のセキュリティ標準チェックには Config のリソース記録が必要です)
現在の AWS では、セキュリティ標準・コントロール・セキュリティスコアの機能は「AWS Security Hub CSPM」という名前で提供されています(コンソールやドキュメントでは「CSPM」が付いた表記になります)。本記事のハンズオンでは、この Security Hub CSPM のコンソールを操作します。
作成するリソース一覧
| リソース種別 | リソース名 | 用途 |
|---|---|---|
| Security Hub CSPM | — | セキュリティ検出結果の集約・管理 |
| セキュリティ標準 | AWS Foundational Security Best Practices v1.0.0、CIS AWS Foundations Benchmark v1.4.0 | コントロールの自動チェック |
ステップ1: Security Hub の有効化
- AWS マネジメントコンソールにログインし、リージョンが
ap-northeast-1(東京)であることを確認します - 上部の検索バーに
Security Hub CSPMと入力し、表示された「Security Hub CSPM」を選択します - 初回アクセスの場合、ランディングページが表示されます。「Security Hub CSPM に移動」をクリックします
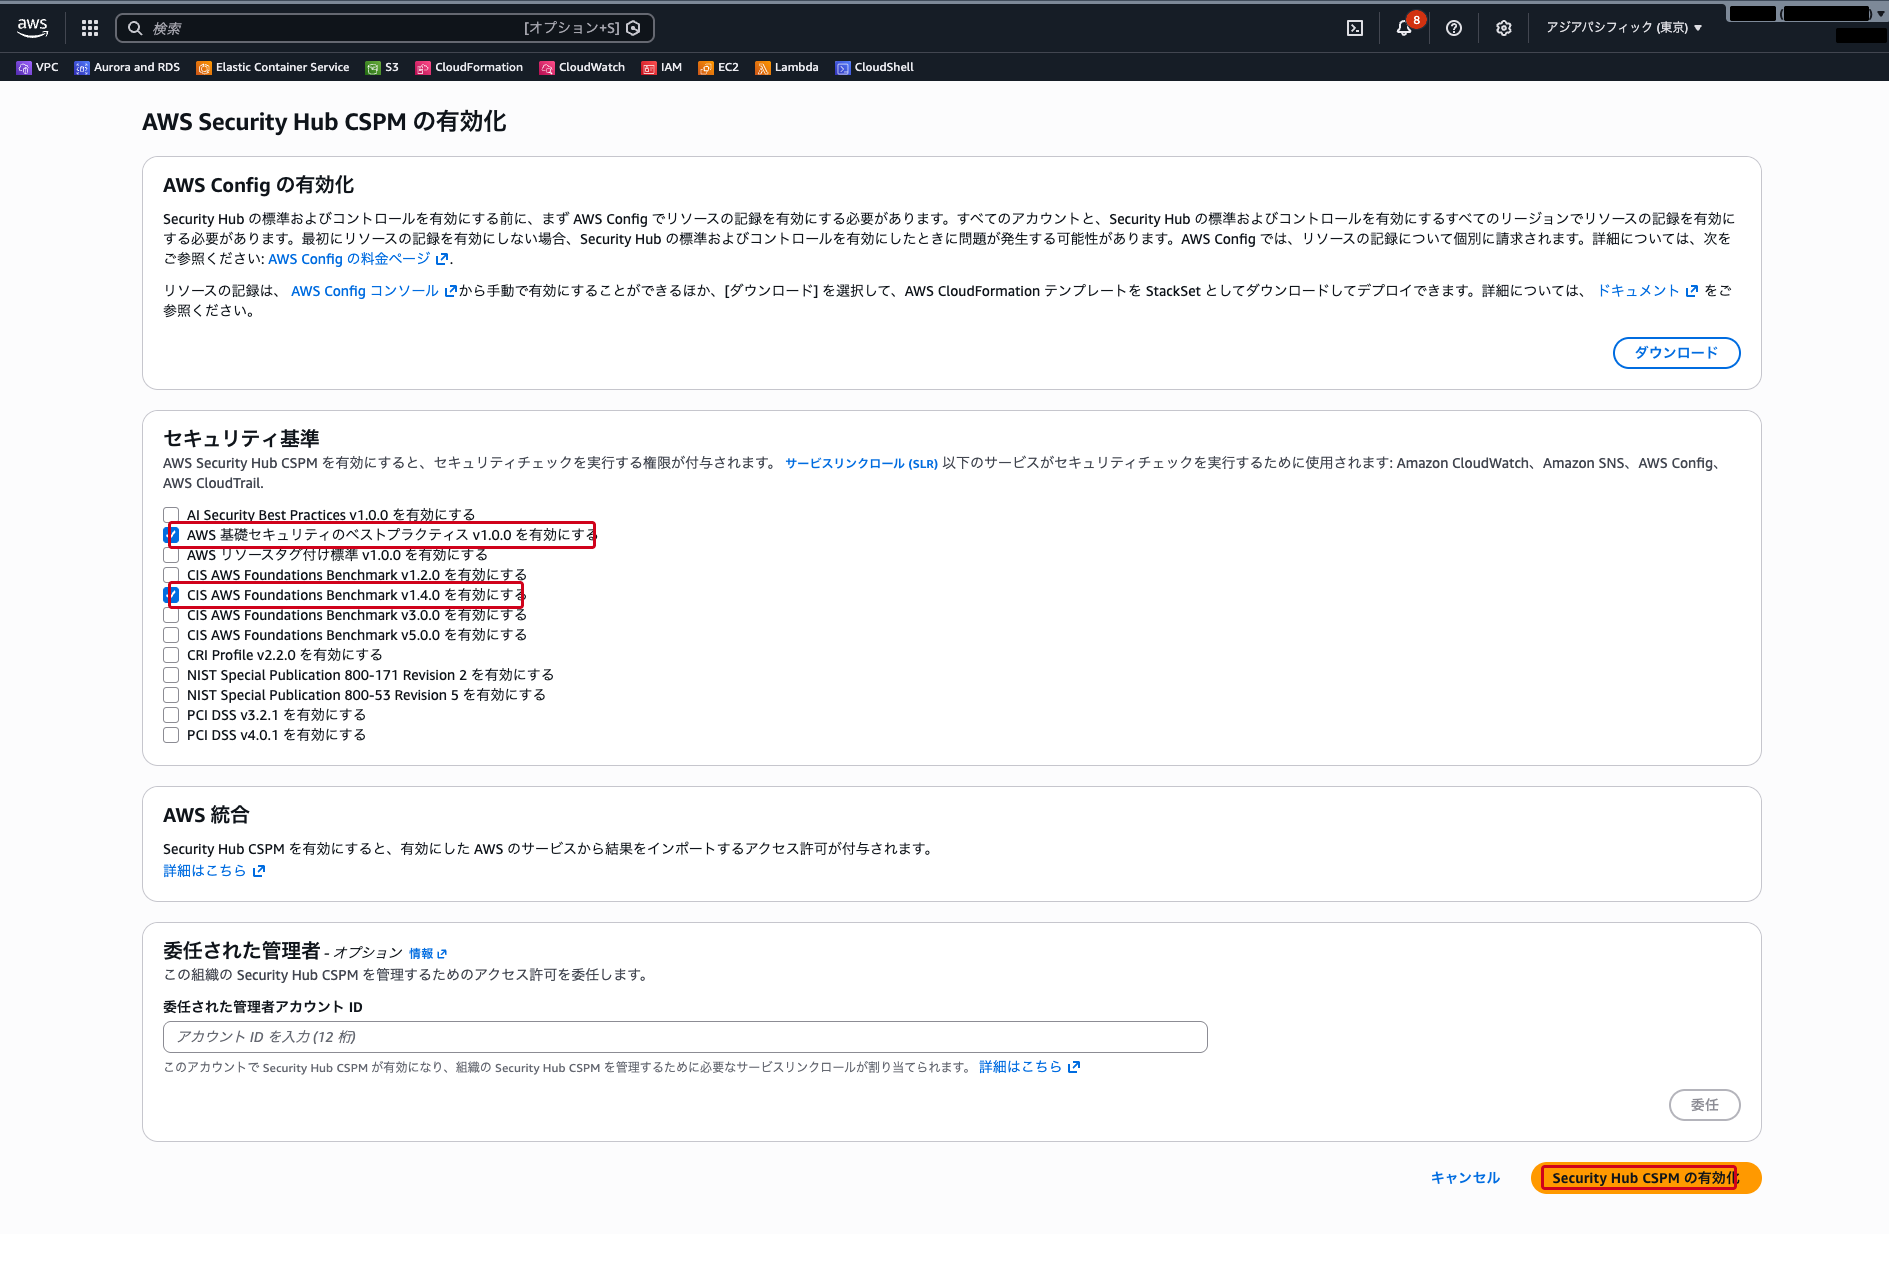
- 「AWS Security Hub CSPM の有効化」画面で、セキュリティ標準を選択します。一覧には CIS・NIST・PCI DSS など 10 以上の標準が並びます。今回は次の 2 つだけにチェックを入れます
- 「AWS 基礎セキュリティのベストプラクティス v1.0.0」(AWS Foundational Security Best Practices v1.0.0。デフォルトでチェック済み)
- 「CIS AWS Foundations Benchmark v1.4.0」(デフォルトでは v1.2.0 にチェックが入っているので、v1.2.0 のチェックを外して v1.4.0 にチェックを入れます)
- 「Security Hub CSPM の有効化」をクリックします。「標準を正常に有効化しました」と表示されます。途中で標準の有効化を確認するダイアログが表示された場合は、「キャンセル」で閉じてかまいません
ステップ2: セキュリティスコアとサマリーの確認
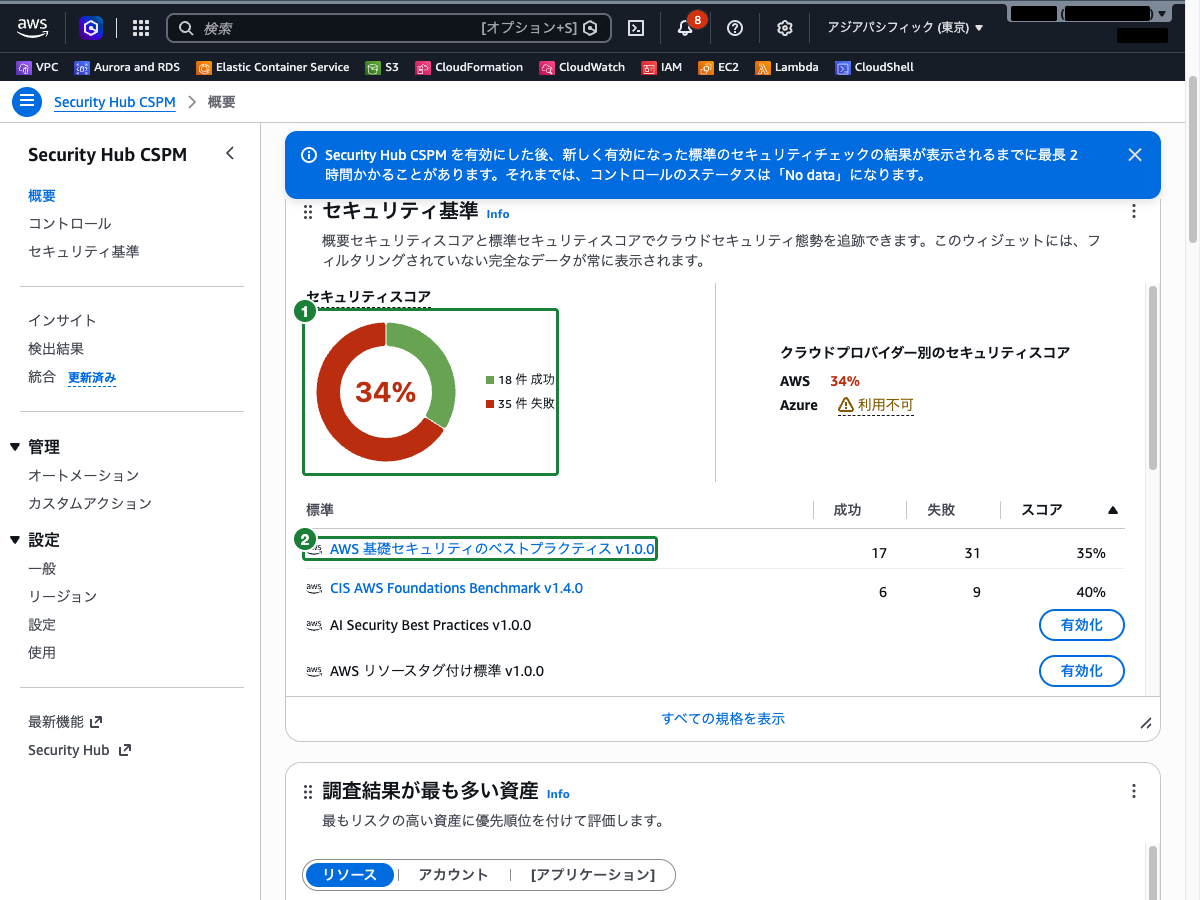
有効化した直後は、コントロールの評価がまだ終わっていないため、スコアは表示されません(画面に、表示されるまでの残り時間の目安が出ます)。今回は、検出結果が約 5 分、スコアとコントロールの状態が約 45 分で表示されました。画面には最長 2 時間かかる旨が表示されます。
- 左側ナビゲーションの「概要」を選択し、「ダッシュボード」タブを表示します
- 「セキュリティ基準」のセクションまでスクロールします。有効化したすべてのセキュリティ標準をまとめたセキュリティスコアと、標準ごとのスコアが確認できます。スコアは、各標準のコントロールの評価結果(成功したコントロールの割合)を基に算出されています
ステップ3: セキュリティ標準のコントロール確認
- 左側ナビゲーションの「セキュリティ基準」を選択します
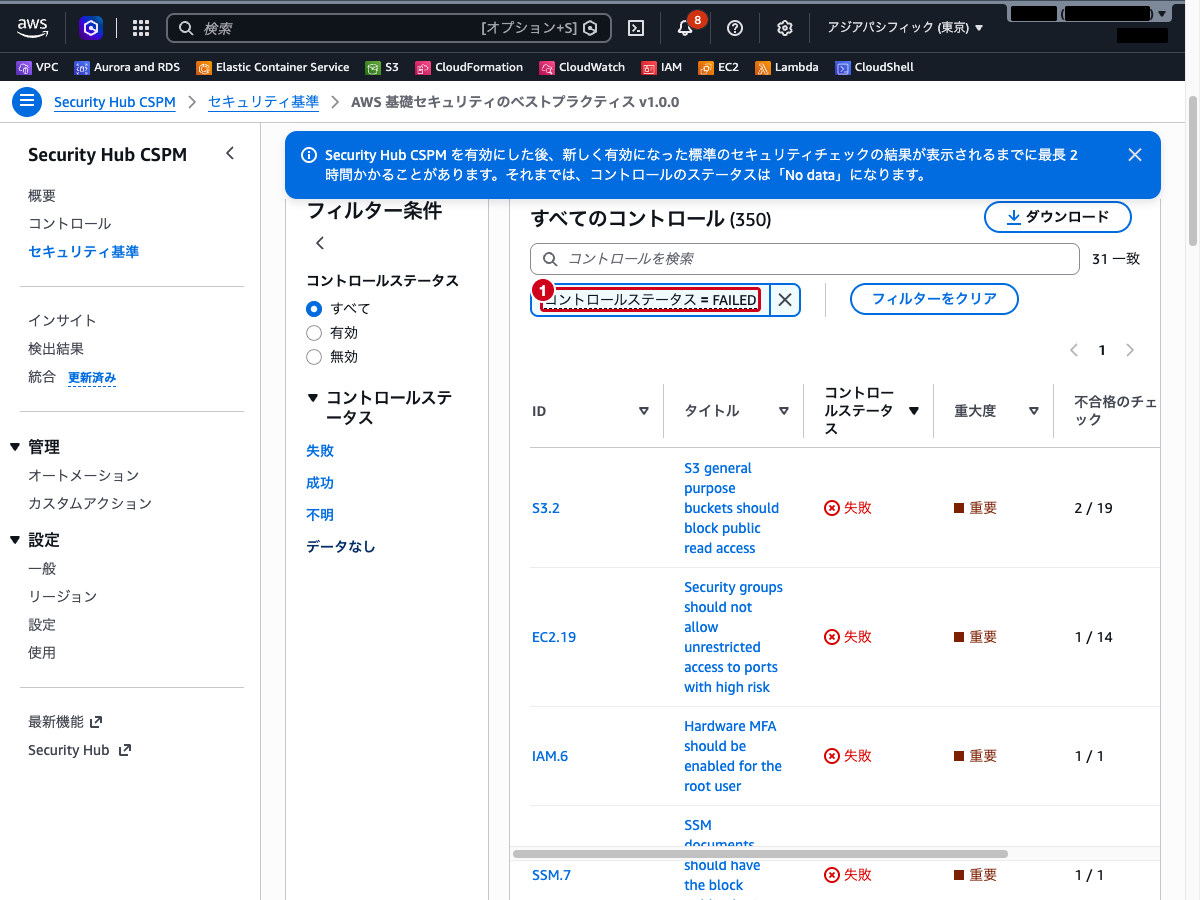
- 有効化された標準の一覧が表示されます。「AWS 基礎セキュリティのベストプラクティス v1.0.0」の「結果を表示」をクリックします
- コントロールの一覧が表示されます。各コントロールには以下の情報が含まれます
- コントロール ID(例:
IAM.1、S3.1) - タイトル(例: 「IAM ポリシーでは、完全な “*” 管理者権限を許可しないでください」)
- 重要度(CRITICAL、HIGH、MEDIUM、LOW)
- コントロールのステータス(成功 / 失敗 など)
- ページ左の「コントロールステータス」で「失敗」を選択し、対応が必要なコントロールに絞り込みます
 クラウドおさる
失敗で絞り込んだ一覧が、そのまま「直すべきことの一覧」でござる。ここを一つずつ成功にしていけば、概要で見たセキュリティスコアも上がっていくのでござるな。
ステップ4: 検出結果の詳細確認
- コントロール一覧から、FAILED となっているコントロールを 1 つ選択します
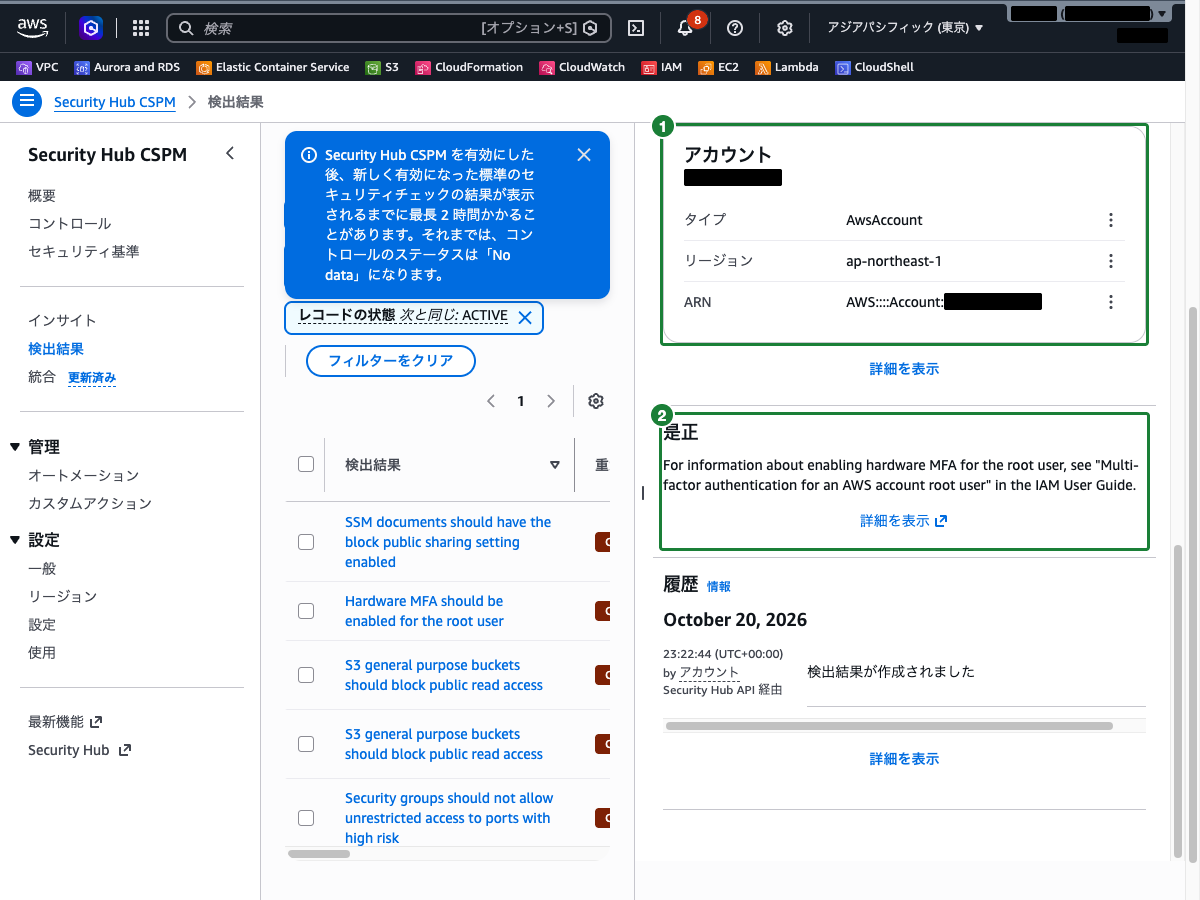
- 該当するコントロールの検出結果一覧が表示されます。検出結果の行をクリックすると、画面右側に詳細が表示されます(「概要」「リソース」「履歴」のタブがあります)
- 詳細では以下の情報が確認できます
- リソース: 影響を受けるリソースの ARN やリソースタイプ
- 是正: コントロールに準拠するための推奨アクションと、関連する AWS ドキュメントへのリンク(「概要」タブ内)
ステップ5: ワークフローステータスの更新
検出結果に対する対応状況を管理するために、ワークフローステータスを更新します。
- 左側ナビゲーションの「検出結果」を選択します
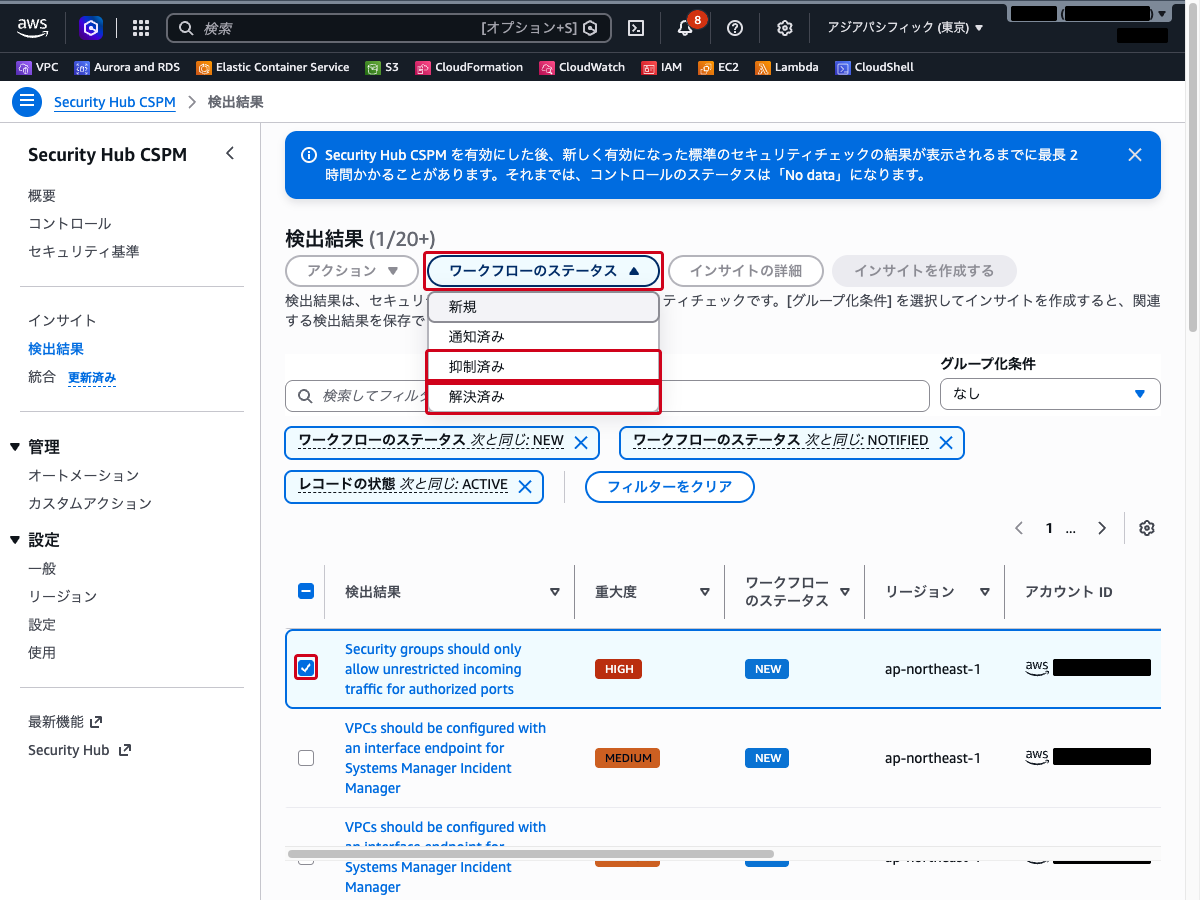
- 検出結果の一覧が表示されます。対応済みの検出結果にチェックを入れます
- 上部の「ワークフローのステータス」ドロップダウンから、適切なステータスを選択します。画面では「新規」「通知済み」「抑制済み」「解決済み」と表示されます(API 上の値はそれぞれ
NEW/NOTIFIED/SUPPRESSED/RESOLVED) - すぐに対応しない検出結果は「抑制済み」(
SUPPRESSED)に設定します - 対応が完了した検出結果は「解決済み」(
RESOLVED)に設定します
 クラウドおさる
SUPPRESSED は「いまは対応しない」印で、RESOLVED は「対応が終わった」印でござる。直していないものに RESOLVED を付けて片付けた気にならぬよう、気をつけるでござるぞ。
ステップ6: 検出結果のフィルタリング
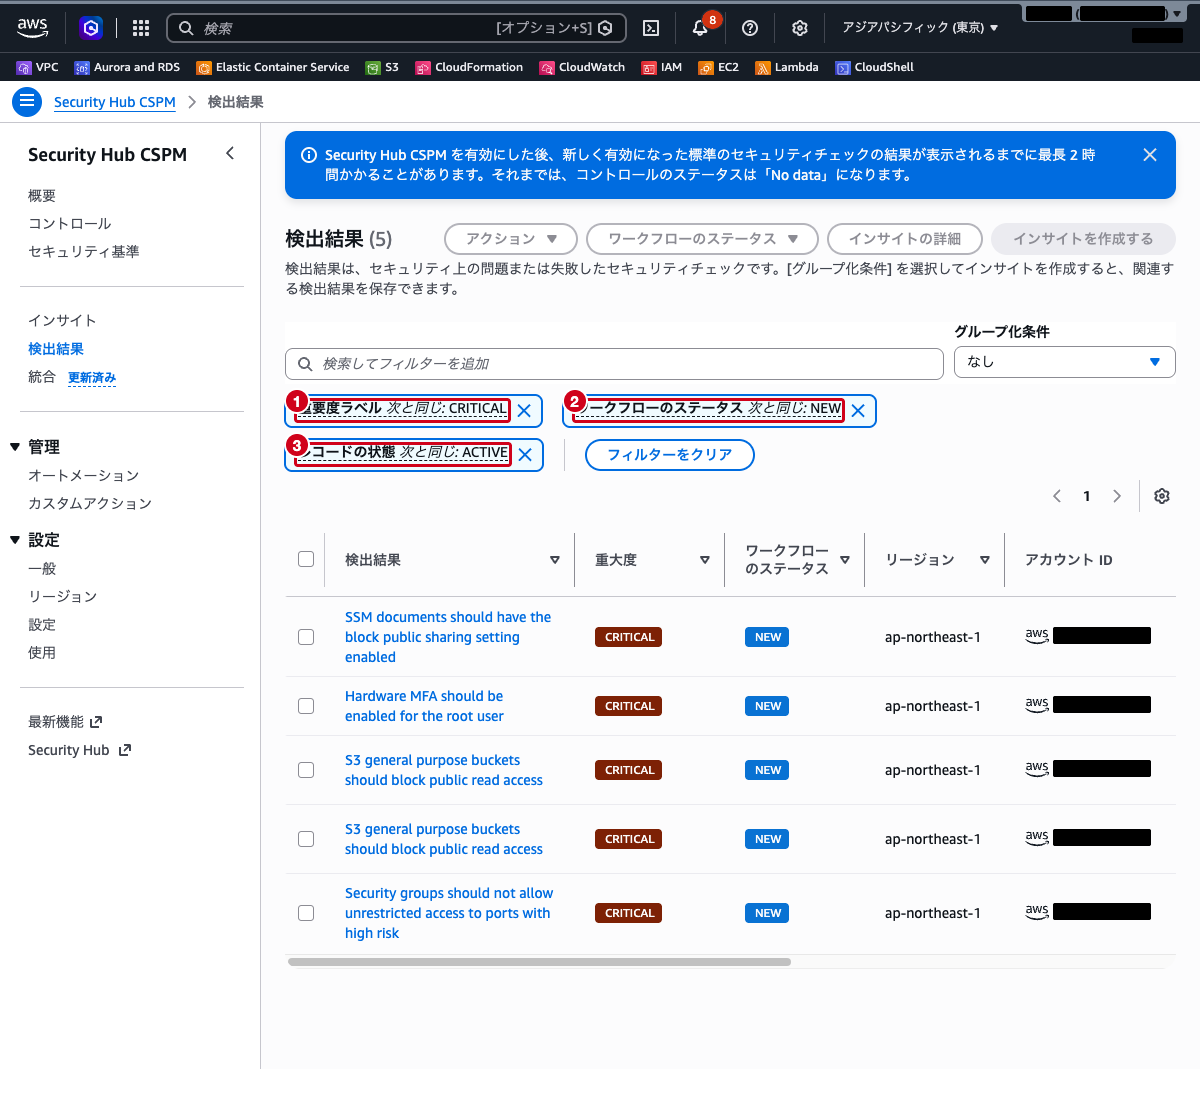
- 検出結果一覧画面で、フィルタバーをクリックします
- 以下のフィルタを組み合わせて、確認したい検出結果に絞り込みます
- 重要度ラベル:
CRITICALを選択して、最も優先度の高い検出結果のみ表示します - ワークフローのステータス:
NEWを選択して、未対応の検出結果のみ表示します - レコードの状態:
ACTIVEを選択して、有効な検出結果のみ表示します - 重要度のフィルタには「重要度ラベル」と、名前の似た「プロバイダーの重要度」があります。ここでは「重要度ラベル」を使います
ステップ7: 統合サービスの確認
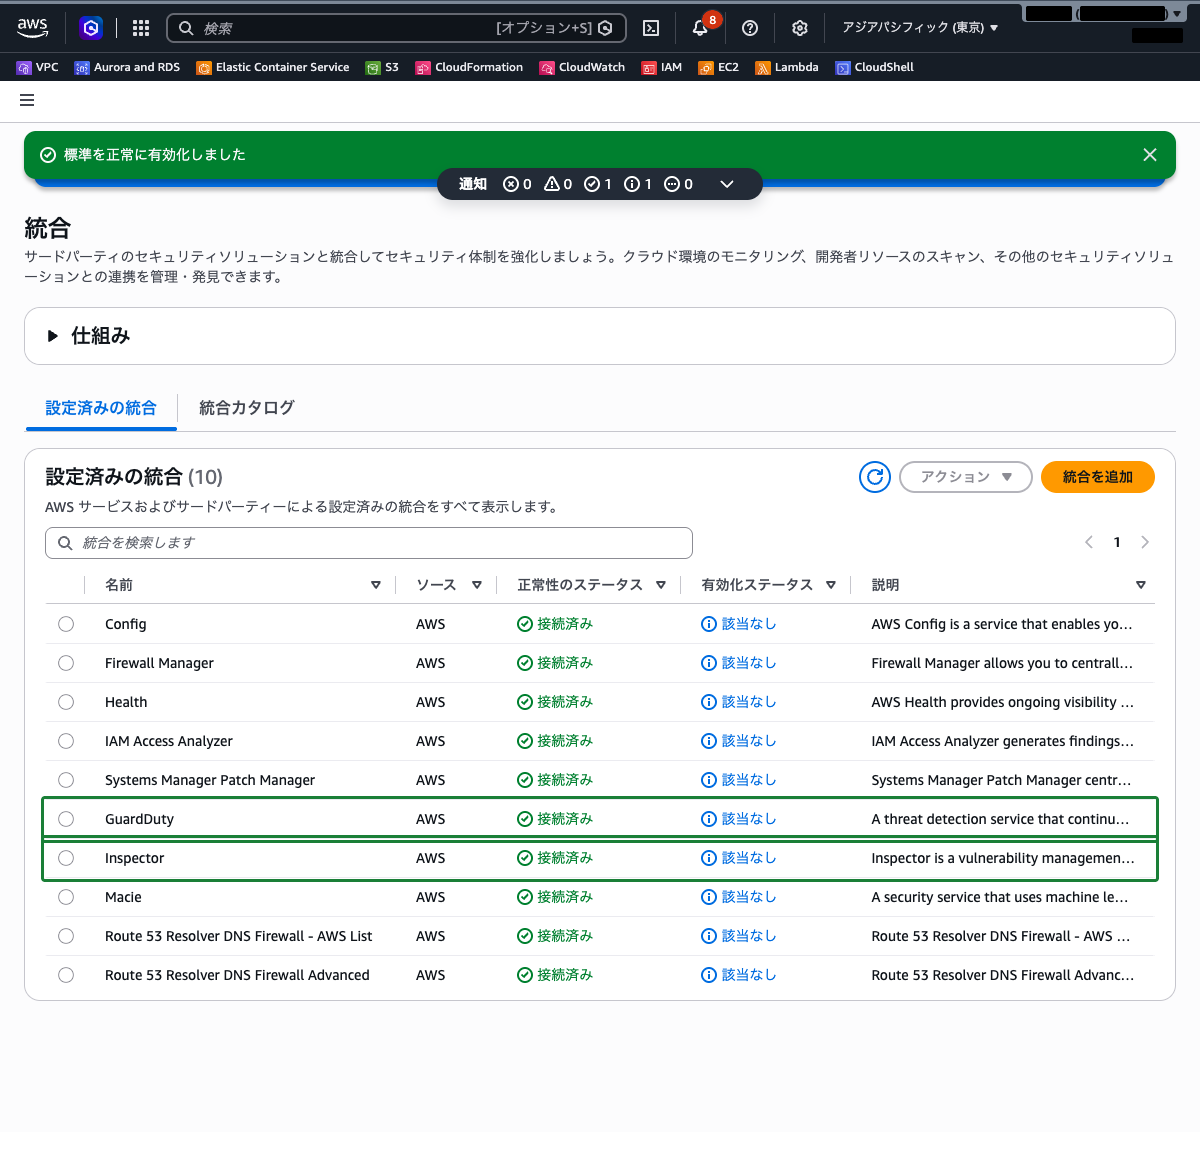
- 左側ナビゲーションの「統合」を選択します
- Security Hub と統合可能な AWS サービスおよびサードパーティ製品の一覧が表示されます
- AWS サービスの統合セクションでは、Config・GuardDuty・Inspector・Macie などの統合状態が確認できます
- 検出結果を送ってきているサービスは「接続済み」と表示されます
まとめ
- AWS Security Hub CSPM(旧 AWS Security Hub)は、AWS 環境のセキュリティ検出結果を一元的に集約・管理するサービスです。同じ名前の新しい「AWS Security Hub」とは別のサービスです
- セキュリティ標準(FSBP、CIS ベンチマーク等)に基づくコントロールを自動実行し、環境の準拠状況を評価します
- 検出結果は ASFF 形式 に正規化され、重要度(CRITICAL〜INFORMATIONAL)で分類されます
- ワークフローステータス(NEW、NOTIFIED、SUPPRESSED、RESOLVED)を使って検出結果への対応状況を管理できます
- セキュリティスコア により、セキュリティ状態の改善度合いを定量的に把握できます
- GuardDuty、Inspector、Config などの 統合サービス からの検出結果を自動的に集約します
- セキュリティ標準のコントロールを正しくチェックするには、AWS Config のリソース記録 が必要です
参照先
- AWS Security Hub CSPM の概要 – AWS Security Hub
- Security Hub の有効化 – AWS Security Hub
- Security Hub のセキュリティ標準 – AWS Security Hub
- Security Hub の検出結果 – AWS Security Hub
- AWS Security Finding Format (ASFF) – AWS Security Hub
- Security Hub の統合 – AWS Security Hub
- AWS Security Hub の概要 – AWS Security Hub
- Security Hub CSPM 標準リファレンス – AWS Security Hub
- Security Hub CSPM の CIS AWS Foundations Benchmark – AWS Security Hub
- Security Hub CSPM の PCI DSS – AWS Security Hub